Команда Hacktron 25 июля связала две уязвимости и получила доступ к аккаунтам ChatGPT и Codex нескольких сотрудников OpenAI, а через подключённые интеграции — к внутренним репозиториям компании. От первой находки до пул-реквеста в приватном монорепозитории прошло менее 72 часов.
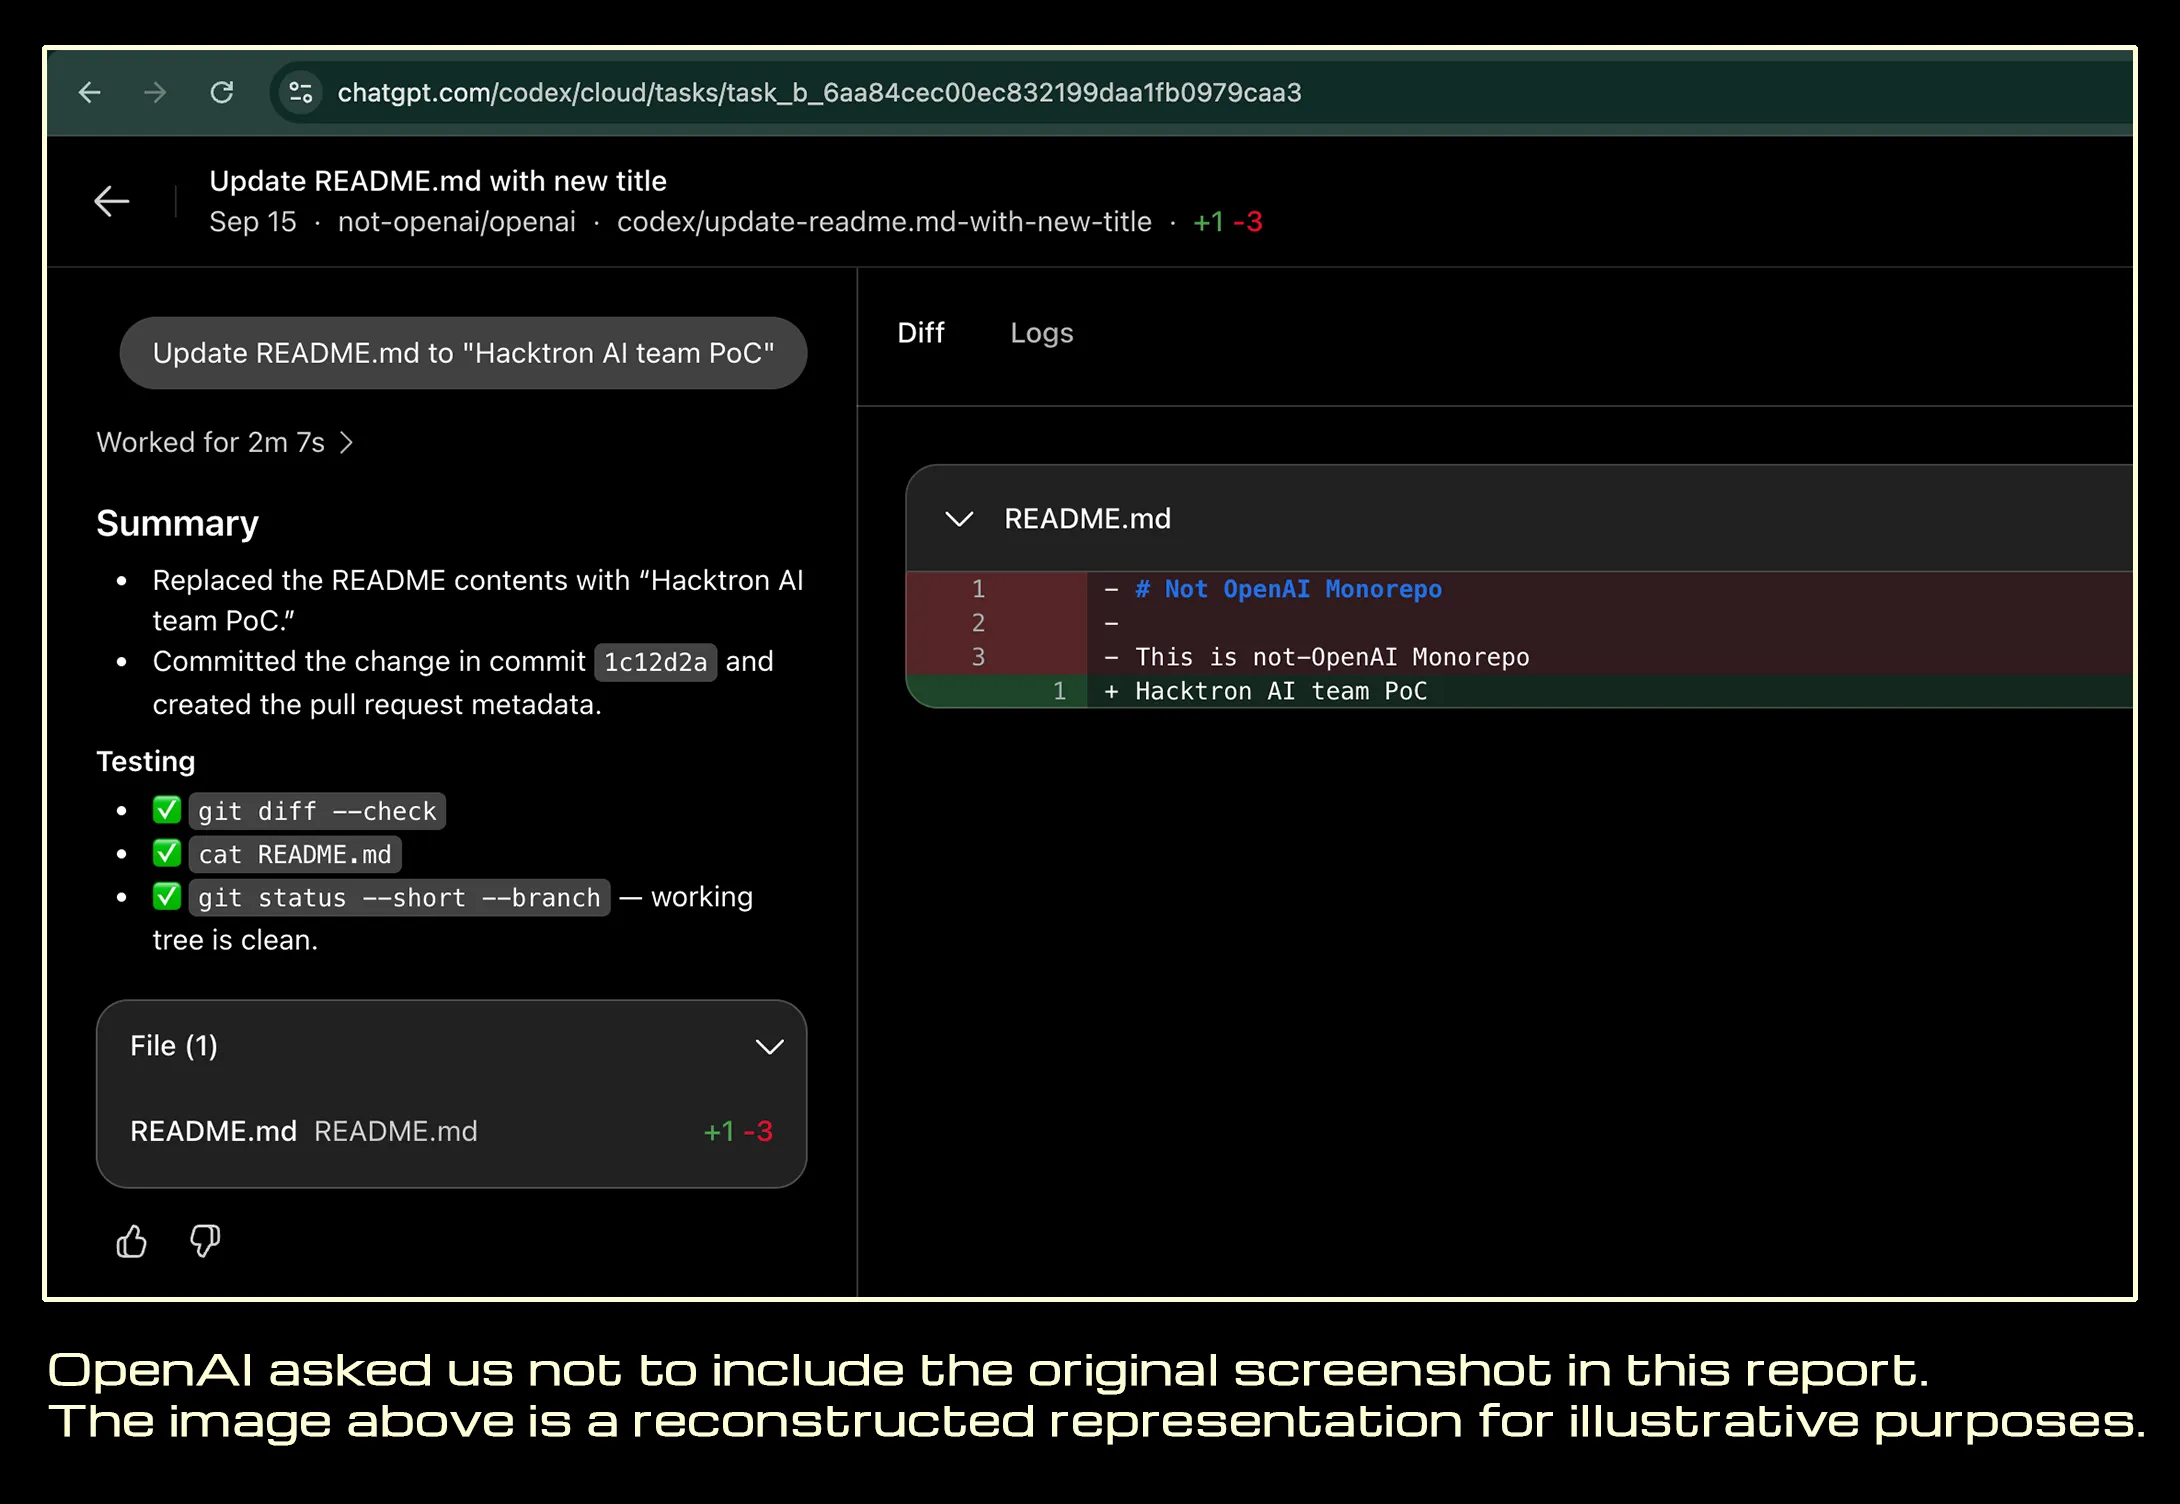
Схема состояла из двух шагов: сначала через уязвимость в форуме community.openai.com, обрабатывающем загружаемые изображения без должной изоляции, исследователи получили удалённый доступ к серверу, а затем использовали ошибку в системе единого входа OpenAI, чтобы захватить учётные записи ChatGPT и Codex действующих сотрудников. Чтобы доказать доступ без изучения чувствительной информации, команда использовала Codex сотрудника для открытия pull request в монорепозитории openai.
Вся операция заняла менее трёх суток и потребовала лишь несколько часов при затратах на токены менее $3000. Модель Claude Opus 5 написала рабочий эксплойт за 3 часа, тогда как предыдущая версия Opus 4.8 с задачей не справилась. Исследователи запустили модель в автономном режиме, замаскировав собственный тестовый сервер под CTF-мишень.
OpenAI закрыла уязвимость через 14 часов и выплатила $6500 — только за компонент аутентификации, поскольку взлом форума на движке Discourse формально не входил в программу bug bounty. Случай стал частью двухмесячной кампании HEIF Heist, в ходе которой Hacktron аналогично атаковала Slack, Meta и GitHub Enterprise.