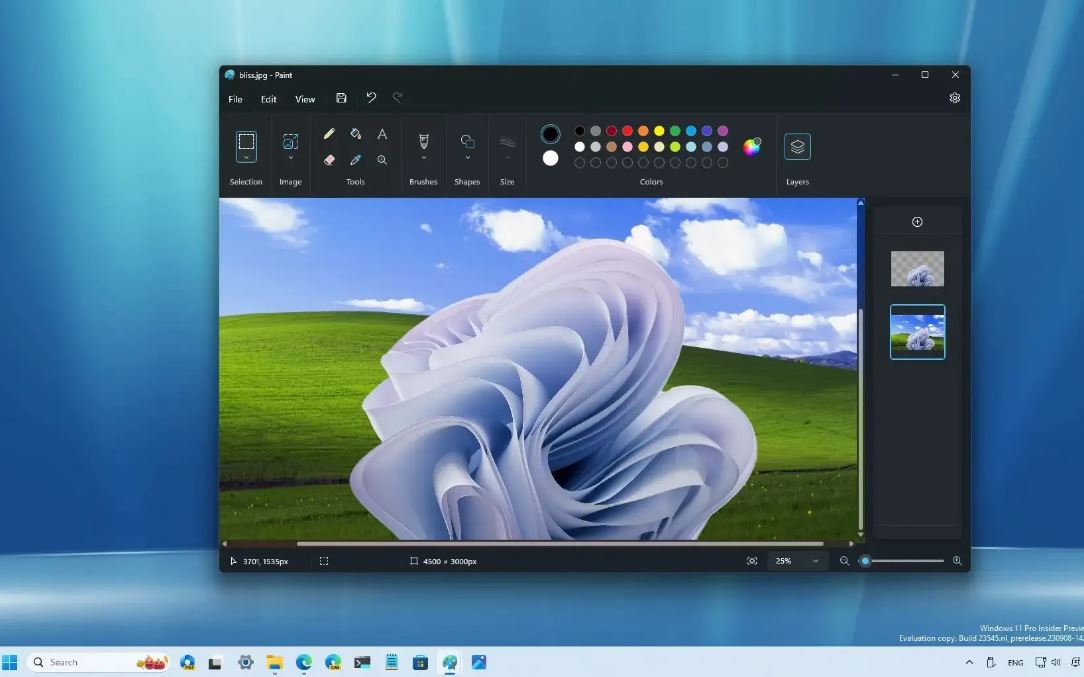
В классическом графическом редакторе Paint, который входит в состав Windows 11, обнаружили уязвимость удалённого выполнения кода (RCE). Ей присвоен идентификатор CVE-2026-83844, оценка по шкале CVSS — 8,1 балла из 10, что относит брешь к категории высокой опасности. Впервые сведения о ней Microsoft раскрыла 13 октября 2026 г.
Уязвимость относится к типу out-of-bounds read: программа считывает данные за пределами выделенного буфера. Чтобы спровоцировать сбой, неавторизованному злоумышленнику нужно отправить на целевую систему специальный сетевой пакет. При успешной атаке он получает возможность запустить произвольный код, например вредоносную программу. Действий со стороны пользователя не требуется.
В Microsoft указывают на высокую сложность осуществления атаки: злоумышленнику нужно глубоко понимать устройство системы, а успех зависит от конфигурации среды и наличия дополнительных мер защиты. Случаев применения CVE-2026-83844 в кибератаках не известно.
По документации Microsoft, брешь закрыта в Paint версии 11.2609.401.0, обновиться до которой можно через Microsoft Store — программа развивается отдельно от ОС с весны 2021 г. Однако, как пишет Windows Latest, многие пользователи, в том числе посетители Reddit, не могут получить апдейт: магазин и официальный инсталлятор сообщают, что на ПК уже стоит последняя версия. В русскоязычной версии Microsoft Store самой свежей сборкой числится 11.2605.81.0.
Получить указанную в документации версию не удаётся даже сторонними инструментами для загрузки пакетов MSIX и после сброса кеша Microsoft Store утилитой wsreset.exe. Среди возможных причин называют баг, мешающий распространению обновления, и ошибку в документации. Microsoft ситуацию пока не прокомментировала.